
Ministério Público alerta para campanhas de phishing dirigidas a clientes do Banco CTT
A Procuradoria-Geral da República alerta para várias campanhas de phishing que procuram obter credenciais bancárias e dados de cartões de clientes do Banco CTT. Saiba identificar as mensagens fraudulentas e proteger a sua conta.
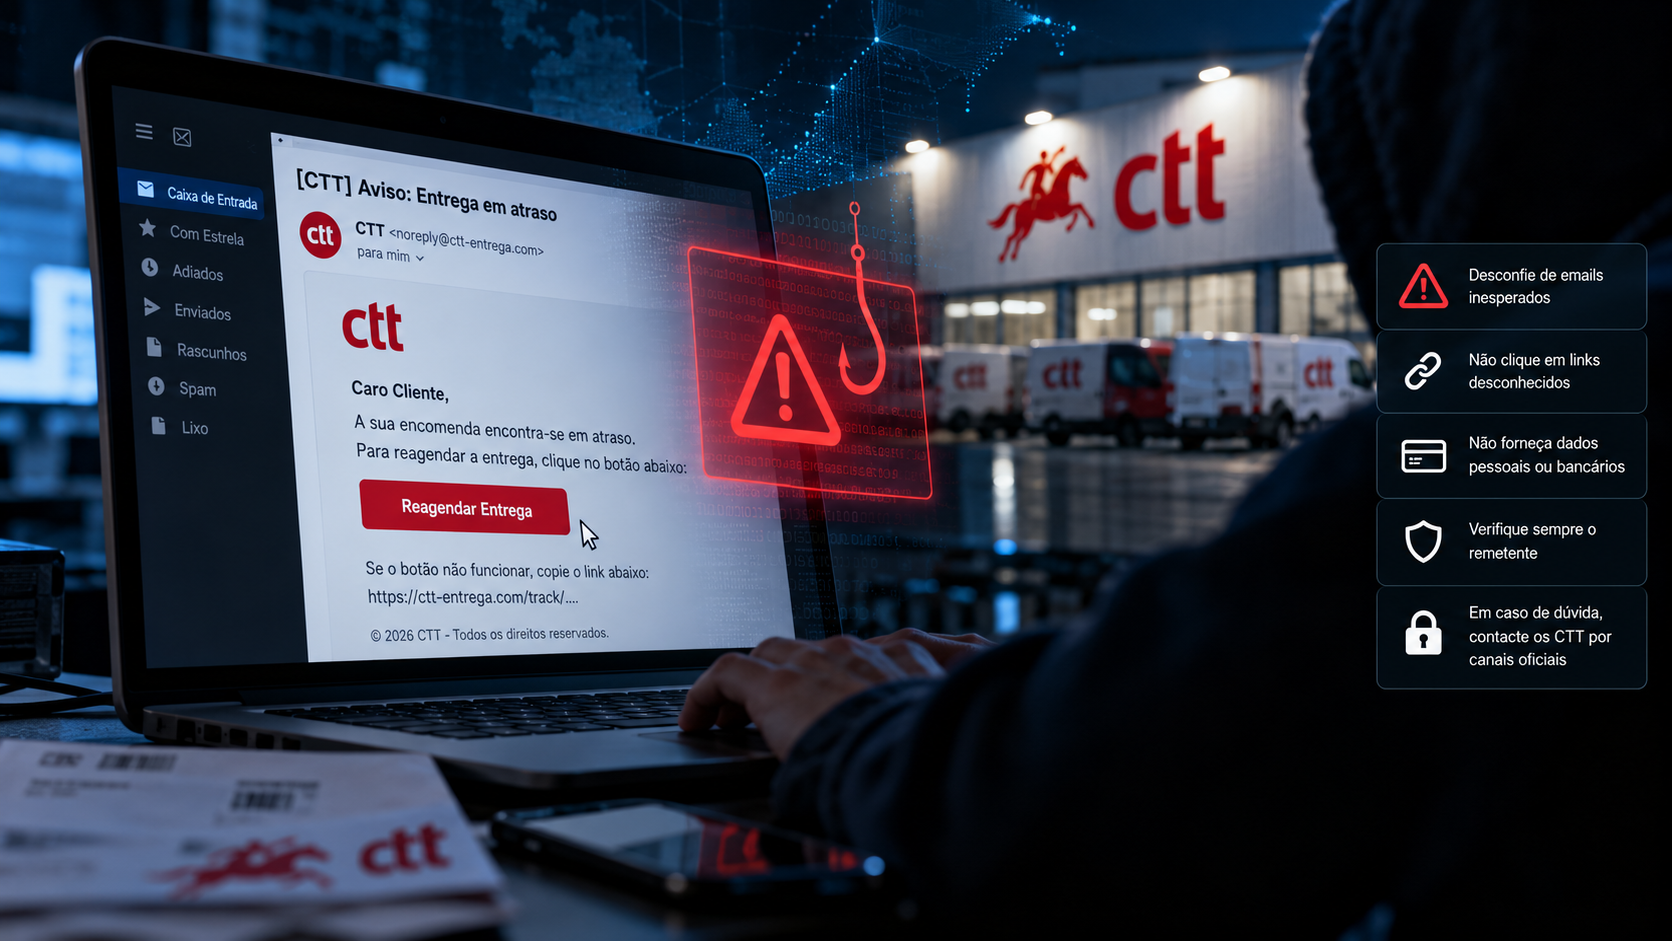
O Gabinete de Cibercrime da Procuradoria-Geral da República (PGR) emitiu, em 8 de outubro de 2026, um alerta sobre diversas campanhas criminosas dirigidas a clientes do Banco CTT, destinadas à obtenção fraudulenta de credenciais de acesso a contas bancárias e dados de cartões de pagamento.
As campanhas recorrem a técnicas de phishing, através das quais os criminosos procuram convencer as vítimas de que estão a receber comunicações legítimas de uma instituição bancária.
O objectivo é levar os destinatários a divulgar informações confidenciais que possam permitir o acesso indevido às suas contas ou a realização de operações fraudulentas.
O alerta oficial confirma a existência de várias campanhas em curso, justificando especial atenção por parte dos clientes da instituição.
COMO FUNCIONAM AS TENTATIVAS DE FRAUDE
Os esquemas de phishing bancário utilizam habitualmente mensagens de correio electrónico ou SMS que reproduzem a identidade visual de instituições financeiras.
As mensagens podem alegar a existência de problemas de segurança, necessidade de actualização de dados, bloqueios iminentes de contas ou operações suspeitas.
O destinatário é frequentemente pressionado a actuar rapidamente, sendo encaminhado para uma hiperligação que conduz a uma página fraudulenta.
Estas páginas podem reproduzir elementos gráficos do banco, incluindo logótipos, formulários de autenticação e mensagens de segurança, com o objectivo de criar uma aparência de legitimidade.
Quando a vítima introduz as suas credenciais, os criminosos podem obter os elementos necessários para tentar aceder aos serviços bancários.
Em determinadas variantes, os atacantes procuram também obter códigos temporários de autenticação enviados por SMS, permitindo-lhes tentar validar operações não autorizadas.
A presença de elementos visuais semelhantes aos de uma instituição financeira não garante a autenticidade da comunicação.
BANCO CTT REFORÇA RECOMENDAÇÕES DE SEGURANÇA
O Banco CTT disponibiliza recomendações específicas para prevenir este tipo de fraude.
A instituição esclarece que nunca solicita, através de chamadas telefónicas, mensagens de correio electrónico ou SMS, a divulgação de palavras-passe, códigos de autenticação ou dados confidenciais dos cartões bancários.
O banco recomenda que os clientes acedam aos serviços digitais introduzindo directamente o endereço oficial no navegador, em vez de seguirem hiperligações recebidas em mensagens.
Uma característica relevante do serviço de Homebanking do Banco CTT é a utilização de apenas três caracteres da palavra-passe durante o processo normal de autenticação.
Uma página que solicite a introdução da palavra-passe completa constitui, por isso, um forte sinal de tentativa de fraude.
O banco alerta igualmente para a necessidade de verificar cuidadosamente os códigos de confirmação recebidos por SMS, garantindo que correspondem a operações efectivamente iniciadas pelo próprio cliente.
COMO IDENTIFICAR UMA MENSAGEM SUSPEITA
Existem vários sinais que podem ajudar a reconhecer tentativas de phishing.
Pedidos urgentes de actualização de dados: mensagens que ameaçam bloquear a conta ou suspender serviços caso o destinatário não actue imediatamente.
Hiperligações para páginas desconhecidas: endereços electrónicos que não correspondem ao domínio oficial do banco ou que apresentam pequenas alterações na sua designação.
Pedidos de informação confidencial: solicitações de palavras-passe, números completos de cartões, códigos de segurança ou códigos temporários de autenticação.
Comunicações inesperadas: mensagens sobre operações, problemas de segurança ou procedimentos que o cliente não iniciou.
Pressão para agir rapidamente: utilização de ameaças, prazos muito curtos ou consequências financeiras para reduzir a capacidade de verificação do destinatário.
Embora erros ortográficos e apresentações gráficas pouco cuidadas possam constituir sinais de alerta, algumas campanhas utilizam mensagens visualmente convincentes e linguagem correcta.
A aparência profissional de uma comunicação não constitui, por si só, garantia de autenticidade.
O QUE FAZER SE RECEBER UMA MENSAGEM FRAUDULENTA
Quem receber uma mensagem suspeita deverá evitar abrir as hiperligações apresentadas ou fornecer informações pessoais e bancárias.
A autenticidade da comunicação deve ser confirmada através dos canais oficiais da instituição, utilizando contactos obtidos independentemente da mensagem recebida.
Caso existam dúvidas sobre a segurança da conta, o cliente deverá contactar directamente o Banco CTT.
A instituição disponibiliza a linha de apoio 212 697 144, destinada também ao esclarecimento de dúvidas e à comunicação de situações suspeitas.
É igualmente recomendável não responder às mensagens fraudulentas nem utilizar os contactos indicados pelos próprios remetentes.
SE JÁ FORNECEU DADOS BANCÁRIOS
Caso uma pessoa tenha introduzido credenciais numa página suspeita ou divulgado códigos de autenticação, deverá actuar imediatamente.
O primeiro passo consiste em contactar o banco através dos canais oficiais, comunicando a possível exposição dos dados e solicitando as medidas de protecção adequadas.
Dependendo da situação, poderá ser necessário bloquear o acesso aos serviços digitais, alterar credenciais ou cancelar cartões comprometidos.
É importante verificar os movimentos da conta e comunicar imediatamente quaisquer operações não reconhecidas.
Se tiverem ocorrido transferências ou pagamentos fraudulentos, deverá ser apresentada participação às autoridades competentes, preservando as mensagens recebidas, os endereços utilizados e outros elementos que possam contribuir para a investigação.
A rapidez da comunicação ao banco pode ser determinante para limitar as consequências de uma tentativa de fraude.
RISCO PARA OS UTILIZADORES EM PORTUGAL
As campanhas de phishing constituem uma ameaça directa à segurança financeira dos cidadãos, independentemente da dimensão da instituição bancária visada.
O alerta da Procuradoria-Geral da República demonstra que estão a ser utilizadas técnicas fraudulentas especificamente dirigidas a clientes do Banco CTT.
Contudo, a existência destas campanhas não significa que os sistemas informáticos do banco tenham sido comprometidos.
O phishing explora principalmente a confiança dos utilizadores e a utilização indevida da identidade de entidades legítimas.
A adopção de procedimentos simples de verificação e a comunicação rápida de situações suspeitas continuam a constituir medidas essenciais de prevenção.
AVALIAÇÃO PREPPERS.PT
O alerta emitido pelo Gabinete de Cibercrime da Procuradoria-Geral da República confirma a existência de campanhas fraudulentas activas que procuram comprometer a segurança financeira de clientes do Banco CTT.
A utilização de mensagens aparentemente legítimas, páginas falsas e pedidos de autenticação constitui uma ameaça concreta para os destinatários, especialmente quando os criminosos conseguem obter credenciais e códigos necessários à realização de operações bancárias.
A relevância do acontecimento resulta da possibilidade de prejuízos financeiros individuais e da necessidade de divulgar medidas preventivas com aplicação imediata.
Contudo, os elementos disponíveis não demonstram uma intrusão nos sistemas centrais da instituição bancária, uma indisponibilidade dos seus serviços ou uma perturbação generalizada do sistema financeiro português.
O PREPPERS.PT considera que a situação justifica um alerta preventivo dirigido aos utilizadores, com especial atenção à verificação das comunicações bancárias e à protecção dos elementos de autenticação.
A emissão deste alerta não implica uma alteração automática da classificação global da área de Cibersegurança, que se mantém em 2/5 — MODERADO, com tendência ESTÁVEL.
Ficha de informação
Ocorrência: Campanhas de phishing dirigidas a clientes do Banco CTT.
Fonte do alerta: Gabinete de Cibercrime da Procuradoria-Geral da República.
Data: 8 de outubro de 2026.
Ameaça identificada: Obtenção fraudulenta de credenciais bancárias e dados de cartões.
Medida prioritária: Não utilizar hiperligações suspeitas nem divulgar códigos de autenticação; contactar o banco perante qualquer suspeita.
Área de Vigilância: Cibersegurança.
Nível de Risco: 2/5 — MODERADO → ESTÁVEL.
FONTES
Procuradoria-Geral da República — Gabinete de Cibercrime
Alerta Cibercrime: Phishing — Banco CTT, 8 de outubro de 2026
Banco CTT
Segurança e prevenção de fraudes bancárias
Banco CTT
Como reconhecer esquemas de phishing
Banco CTT
Recomendações para acesso seguro ao Homebanking
PREPPERS.PT
Metodologia de Risco
Comentários
Partilha a tua opinião e contribui para a discussão. Os comentários estão reservados a membros autenticados do PREPPERS.PT.